Czy SMS o przelewie naprawdę pochodzi z banku, czy ma skłonić Cię do przekazania pieniędzy oszustowi? To pytanie trzeba zadać sobie zawsze, gdy wiadomość informuje o nieznanej operacji, blokadzie rachunku albo konieczności pilnego potwierdzenia przelewu. Najbezpieczniejsza reakcja nie polega na szybkim kliknięciu, lecz na przerwaniu kontaktu z nadawcą i niezależnym sprawdzeniu sytuacji w oficjalnym kanale banku.
Fałszywy SMS z banku może wyglądać bardzo przekonująco. Często pojawia się w tym samym wątku co wcześniejsze, prawdziwe wiadomości, zawiera nazwę banku, poprawny język oraz odnośnik przypominający adres serwisu transakcyjnego. To jednak nie świadczy o autentyczności komunikatu. Liczy się sposób weryfikacji, a nie wygląd wiadomości.
SMS o przelewie wywołuje presję — i właśnie na tym polega problem
Wiadomość brzmi wiarygodnie, bo odwołuje się do realnych sytuacji
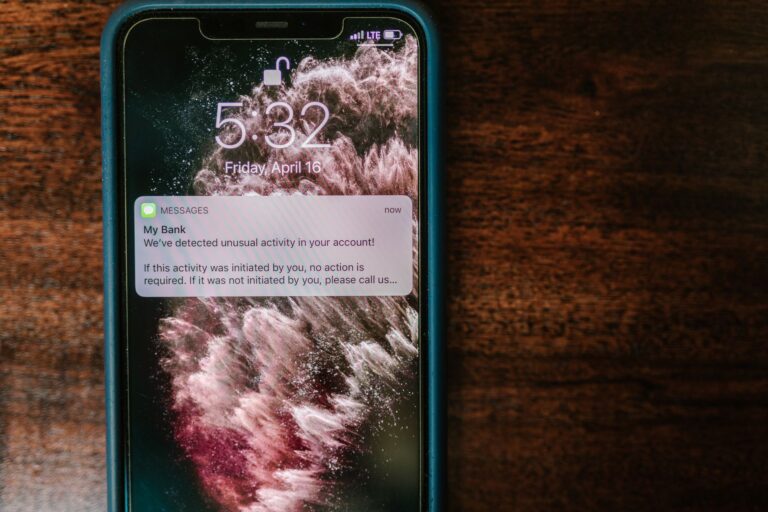
Oszust może wysłać informację o rzekomym przelewie wychodzącym, nowym odbiorcy, płatności kartą albo próbie logowania. W treści pojawia się zwykle sugestia, że pieniądze są zagrożone i trzeba natychmiast zareagować. Przykładowy komunikat może brzmieć: „Zarejestrowano przelew na kwotę… Jeśli nie zlecałeś tej operacji, anuluj ją tutaj” albo „Twoje konto zostanie zablokowane. Potwierdź dane, aby zachować dostęp”.
Takie scenariusze są skuteczne, ponieważ banki rzeczywiście wysyłają powiadomienia dotyczące operacji, logowania czy bezpieczeństwa rachunku. Odbiorca nie musi być pewien, że wiadomość jest prawdziwa. Wystarczy, że przez chwilę poczuje niepokój i uzna, że bez kliknięcia może stracić pieniądze. Przestępca wykorzystuje tę krótką chwilę zawahania.
Najczęstszy schemat opiera się na czterech elementach: nieoczekiwanej informacji, zagrożeniu, krótkim terminie i prostym rozwiązaniu. Wiadomość najpierw sygnalizuje problem, potem podkreśla pilność, a na końcu oferuje przycisk lub link mający rzekomo zabezpieczyć konto. W praktyce ten „ratunek” prowadzi do strony wyłudzającej login, hasło, numer karty albo kod autoryzacyjny.
Sama obecność SMS-a w wątku przypominającym prawdziwą korespondencję z banku nie potwierdza jego autentyczności. Telefon może grupować wiadomości na podstawie nazwy nadawcy, a nie sprawdzać, czy każda z nich została wysłana przez bank. Właśnie dlatego fałszywy komunikat może znaleźć się obok wcześniejszych, prawdziwych powiadomień.
Pierwsze minuty decydują o bezpieczeństwie
Po otrzymaniu podejrzanego SMS-a nie klikaj w link, nie odpowiadaj na wiadomość i nie dzwoń pod numer podany w jej treści. Nawet jeśli komunikat ostrzega przed natychmiastową utratą środków, presja jest elementem scenariusza. Przerwanie kontaktu odbiera oszustowi najważniejsze narzędzie: możliwość kierowania Twoimi kolejnymi decyzjami.
Stan rachunku sprawdź wyłącznie w oficjalnej aplikacji banku albo w serwisie internetowym otwartym samodzielnie. Nie korzystaj z odnośnika z SMS-a, wiadomości e-mail, komunikatora ani reklamy w wyszukiwarce. Możesz również skontaktować się z bankiem przez numer znaleziony na oficjalnej stronie, karcie płatniczej lub w dokumentach bankowych.
Podczas rozmowy z osobą powołującą się na bank nie podawaj loginu, hasła, pełnego numeru karty, kodu jednorazowego, kodu BLIK ani danych osobowych służących do potwierdzenia operacji. Pracownik banku może pomóc zablokować dostęp lub przyjąć zgłoszenie, ale nie powinien nakłaniać Cię do przekazania poufnych danych przez telefon ani do instalowania programu do zdalnej obsługi urządzenia.
Krótki przykład sytuacji
Wyobraź sobie SMS informujący o przelewie, którego nie zlecałeś. Wiadomość zawiera link „Anuluj transakcję”. Po wejściu na stronę widzisz logo banku, formularz logowania, a następnie prośbę o wpisanie kodu SMS. To nie jest procedura zabezpieczająca, lecz typowy mechanizm przejęcia dostępu. Oszust może wykorzystać wpisane dane do zalogowania się na prawdziwej stronie banku, a kod posłuży mu do potwierdzenia operacji.
Inny wariant wygląda podobnie, ale zamiast kodu SMS pojawia się prośba o podanie kodu BLIK lub wygenerowanie go w aplikacji. Wtedy sprawca może próbować wypłacić gotówkę albo opłacić zakupy. Najbezpieczniejsza reakcja na nieoczekiwany SMS o przelewie to przerwanie kontaktu i niezależne sprawdzenie rachunku.
Dlaczego oszust potrafi podszyć się pod bank
Socjotechnika działa szybciej niż techniczne rozpoznawanie fałszerstwa
Phishing bankowy nie zawsze wymaga włamania do systemów bankowych. Często jego sednem jest nakłonienie użytkownika, aby sam przekazał dane lub zatwierdził operację. Oszust tworzy historię, w której ofiara ma poczucie, że działa w obronie własnych pieniędzy. W rzeczywistości wykonuje czynności zaplanowane przez przestępcę.
Układ „problem–pilność–rozwiązanie” może wyglądać następująco:
- Problem: „Zarejestrowano nieznany przelew” albo „wykryto podejrzane logowanie”.
- Pilność: „Masz pięć minut na reakcję”, „konto zostanie zablokowane” lub „transakcja zostanie zrealizowana automatycznie”.
- Rozwiązanie: „Kliknij tutaj”, „potwierdź tożsamość”, „podaj kod” albo „przenieś środki na bezpieczny rachunek”.
Ostatnie polecenie powinno wzbudzić szczególną czujność. Bank nie zabezpiecza pieniędzy przez przeniesienie ich na rachunek wskazany przez telefonicznego rozmówcę. „Bezpieczne konto techniczne” to jeden z klasycznych elementów oszustwa. Jeżeli ktoś przekonuje, że trzeba przelać środki w celu ich ochrony, rozmowę należy zakończyć.
Po SMS-ie może pojawić się telefon od „konsultanta bezpieczeństwa”, „pracownika działu antyfraudowego” albo „policjanta prowadzącego sprawę”. Druga osoba ma zwiększyć wiarygodność pierwszej wiadomości i nie dopuścić do spokojnego sprawdzenia informacji. Może znać Twoje imię, numer telefonu, nazwę banku, a nawet fragment danych. Nie jest to dowód, że kontakt jest prawdziwy.
Nazwa nadawcy i wygląd wiadomości nie są dowodem
Spoofing numeru telefonu lub identyfikatora nadawcy polega na podszywaniu się pod inną osobę, firmę albo instytucję. W przypadku SMS-a komunikat może zostać wyświetlony pod nazwą kojarzoną z bankiem. Zdarza się również, że trafia do istniejącego wątku wiadomości, w którym wcześniej znajdowały się autentyczne powiadomienia.
Nie należy więc uznawać nazwy nadawcy za potwierdzenie autentyczności. Tak samo nie wystarczą logo, kolorystyka, charakterystyczny styl zdań czy poprawna polszczyzna. Oszuści kopiują wygląd prawdziwych komunikatów, a narzędzia automatyzujące tworzenie treści pomagają przygotować setki podobnych wiadomości.
Literówki są sygnałem ostrzegawczym, ale ich brak nie oznacza bezpieczeństwa. Fałszywy SMS może być krótki, profesjonalny i pozbawiony błędów. Najważniejsze pytanie brzmi nie „czy wiadomość wygląda jak bankowa?”, ale „czy muszę wykonywać polecenia zawarte w SMS-ie, aby sprawdzić sytuację?”. Odpowiedź powinna być przecząca — przelew i stan konta sprawdza się po zalogowaniu do banku niezależną drogą.
Przestępcy wykorzystują informacje z innych źródeł
Personalizacja komunikatu nie oznacza, że bank prowadzi konkretną sprawę. Dane mogą pochodzić z publicznych profili, formularzy konkursowych, fałszywych sklepów internetowych, wycieków danych lub wcześniejszych kontaktów z firmami. Oszust może połączyć numer telefonu z imieniem, nazwiskiem, miejscem zamieszkania i informacją o banku, z którego korzystasz.
Dlatego wiadomość zawierająca prawdziwe imię albo częściowo poprawne dane nie powinna obniżać czujności. Przeciwnie — szczegół dopasowany do odbiorcy może być wykorzystany po to, aby uśpić ostrożność. Nie publikuj bez potrzeby numeru telefonu, adresu e-mail, zdjęć dokumentów, informacji o banku ani danych dotyczących majątku.
Różne, długie hasła w najważniejszych usługach zmniejszają ryzyko przejęcia kolejnych kont po wycieku danych. Szczególnie istotne są poczta elektroniczna, bankowość, konto operatora komórkowego i serwisy zakupowe. Włączenie wieloskładnikowego logowania tam, gdzie jest dostępne, także utrudnia atak, choć nie zwalnia z ostrożności przy zatwierdzaniu operacji.
Nowe technologie zwiększają skalę i wiarygodność ataku
Automatyzacja i sztuczna inteligencja mogą pomagać przestępcom tworzyć poprawniejsze językowo SMS-y, dopasowywać treść do grup odbiorców i prowadzić wiele rozmów jednocześnie. Nie trzeba już przygotowywać jednego prymitywnego komunikatu z oczywistymi błędami. Wiadomość może być krótka, rzeczowa i dopasowana do popularnych procedur bankowych.
W późniejszym kontakcie telefonicznym może pojawić się syntetyczny głos albo spreparowany wizerunek. Brzmienie rozmówcy nie jest samodzielnym dowodem tożsamości. Tak samo nie należy traktować jako dowodu numeru, z którego dzwoni rozmówca, nazwy wyświetlonej na ekranie ani informacji znanej drugiej stronie.
Im lepiej technologia naśladuje bank i człowieka, tym większe znaczenie ma niezależna weryfikacja. Intuicyjna ocena wyglądu komunikatu bywa zawodna. Bezpieczniejszy schemat jest prosty: zakończ kontakt, otwórz bank niezależnie, sprawdź operację i skontaktuj się z oficjalną infolinią, jeśli nadal masz wątpliwości.
Po czym rozpoznać fałszywy SMS o przelewie
Sygnały ostrzegawcze w treści
Nieoczekiwana informacja o przelewie powinna uruchomić ostrożność, zwłaszcza gdy łączy się z żądaniem natychmiastowego działania. Podejrzane są w szczególności komunikaty, które:
- informują o operacji, której nie zlecałeś, i nakazują ją „anulować” przez link;
- grożą blokadą konta, utratą środków, opłatą albo konsekwencjami prawnymi;
- zawierają odnośnik do logowania lub formularza potwierdzającego dane;
- proszą o kod SMS, kod BLIK, hasło, numer karty albo zdjęcie dokumentu;
- nakazują zadzwonić pod numer wskazany w treści;
- przekonują do instalacji aplikacji, profilu bezpieczeństwa lub programu do zdalnego dostępu;
- zawierają nietypowy adres strony, skrócony link albo domenę różniącą się od oficjalnej choćby jednym znakiem.
Nie każdy prawdziwy SMS będzie wyglądał identycznie, a banki mogą stosować różne sposoby powiadamiania. Dlatego pojedynczy element, na przykład brak polskich znaków, nie przesądza o oszustwie. Największe znaczenie ma połączenie kilku sygnałów: nieoczekiwana operacja, presja, link i prośba o dane.
Adres strony może zdradzić oszustwo, ale nie należy go testować kliknięciem
Fałszywy link do banku może zawierać nazwę instytucji, znak podkreślenia, dodatkowy wyraz albo domenę z innym rozszerzeniem. Czasami przestępca używa adresu, który wizualnie przypomina prawdziwy, lecz prowadzi do obcej strony. W innych przypadkach link jest skrócony i nie pokazuje miejsca docelowego.
Nie otwieraj strony tylko po to, aby sprawdzić jej adres. Samo wejście może uruchomić przekierowanie, pobranie pliku albo formularz zaprojektowany do przejęcia danych. Jeśli chcesz zweryfikować domenę, zrób to bez korzystania z linku — wpisz znany adres ręcznie lub użyj oficjalnej aplikacji banku.
Co zrobić, gdy SMS o przelewie wygląda podejrzanie
Najpierw ustal, czy doszło do kontaktu z oszustem
Samo otrzymanie fałszywej wiadomości zwykle nie oznacza utraty pieniędzy. Ryzyko rośnie wtedy, gdy kliknąłeś odnośnik, wpisałeś dane, zainstalowałeś aplikację albo zatwierdziłeś operację w bankowości elektronicznej. Od tego zależy dalsze postępowanie.
Jeżeli tylko przeczytałeś SMS i nie wykonałeś żadnej z opisanych czynności, usuń wiadomość po jej zgłoszeniu operatorowi lub bankowi. Nie przekazuj jej dalej w formie, która mogłaby skłonić inną osobę do otwarcia linku. Możesz zachować zrzut ekranu zawierający numer nadawcy, treść i godzinę otrzymania komunikatu — te informacje mogą przydać się podczas zgłoszenia.
Jeśli otworzyłeś stronę, ale nie wpisałeś danych, zamknij ją i nie pobieraj żadnych plików. Sprawdź, czy w folderze pobranych plików nie pojawił się instalator lub dokument, którego nie rozpoznajesz. W przypadku telefonu zaktualizuj system i aplikacje zabezpieczające, a następnie obserwuj nietypowe komunikaty dotyczące logowania, płatności lub uprawnień.
Gdy podałeś dane albo zatwierdziłeś operację
Po wpisaniu loginu, hasła lub danych karty nie czekaj, aż pojawi się nieautoryzowany przelew. Skontaktuj się z bankiem przez oficjalny kanał i powiedz dokładnie, jakie informacje zostały ujawnione oraz kiedy to nastąpiło. Bank może zablokować dostęp, zastrzec kartę, wyłączyć określone usługi i sprawdzić trwające operacje.
Jeżeli używasz tego samego hasła w innych serwisach, zmień je z bezpiecznego urządzenia. W pierwszej kolejności zabezpiecz pocztę elektroniczną i konto operatora komórkowego, ponieważ przejęcie tych usług może ułatwić resetowanie haseł lub przechwytywanie powiadomień. Nie korzystaj z urządzenia, na którym podejrzewasz obecność programu zdalnego dostępu, dopóki nie zostanie sprawdzone.
W przypadku ujawnienia danych karty poproś bank o jej zastrzeżenie, a nie tylko czasowe zablokowanie. Sprawdź również operacje oczekujące, płatności kartą, odbiorców przelewów i ustawione limity. Jeżeli widzisz transakcję, której nie rozpoznajesz, zgłoś ją bankowi jako nieautoryzowaną i zapisz numer zgłoszenia.
Gdy zainstalowałeś aplikację do zdalnego dostępu
Program umożliwiający zdalne sterowanie telefonem lub komputerem może pozwolić przestępcy obserwować ekran, odczytywać powiadomienia i wykonywać czynności w aplikacjach. Samo odinstalowanie programu nie zawsze wystarcza, szczególnie gdy przyznałeś mu szerokie uprawnienia albo ujawniłeś dane logowania.
Odłącz urządzenie od internetu, jeśli rozmówca nadal próbuje nim sterować, i zakończ połączenie. Nie używaj go do logowania do banku, dopóki nie skonsultujesz sytuacji z bankiem lub specjalistą. Z innego, zaufanego urządzenia zmień hasła, a bank poproś o zabezpieczenie dostępu i weryfikację operacji.
Warto sprawdzić listę zainstalowanych aplikacji, usługi ułatwień dostępu, profile administracyjne oraz uprawnienia do odczytu powiadomień. Jeżeli nie potrafisz ocenić, co zostało zmienione, bezpieczniejszym rozwiązaniem może być przywrócenie urządzenia do ustawień fabrycznych po wykonaniu kopii ważnych danych. Kopia nie powinna zawierać nieznanych plików instalacyjnych ani aplikacji przywracanych automatycznie.
Jak zgłosić fałszywy SMS i zabezpieczyć dowody
Przekaż informację bankowi i właściwym służbom
Fałszywy komunikat warto zgłosić bankowi, nawet jeśli nie doszło do kradzieży. Bank może wykorzystać treść wiadomości, adres strony, numer nadawcy i czas wysyłki do ostrzegania klientów oraz blokowania podobnych kampanii. Korzystaj wyłącznie z formularza lub kontaktu wskazanego na oficjalnej stronie instytucji.
SMS zawierający podejrzany link można także zgłosić do zespołu zajmującego się reagowaniem na incydenty cyberbezpieczeństwa. Jeżeli doszło do wyłudzenia danych, nieautoryzowanej transakcji lub próby oszustwa na większą kwotę, zawiadom policję albo prokuraturę. W zgłoszeniu opisz kolejność zdarzeń, zamiast ograniczać się do stwierdzenia, że „ktoś wysłał fałszywą wiadomość”.
Zachowaj informacje przed usunięciem wiadomości
Nie usuwaj od razu całej korespondencji, historii połączeń ani potwierdzeń z banku. Przydatne mogą być:
- zrzut ekranu wiadomości wraz z datą, godziną i identyfikatorem nadawcy;
- pełny adres strony zapisany w historii przeglądarki, bez ponownego jej otwierania;
- numery telefonów, z których dzwoniono, oraz przybliżony czas rozmów;
- potwierdzenia przelewów, komunikaty autoryzacyjne i informacje o logowaniach;
- nazwa zainstalowanej aplikacji oraz przyznane jej uprawnienia;
- numery zgłoszeń otrzymane od banku, operatora i organów ścigania.
Nie przesyłaj takich materiałów przypadkowym osobom podającym się za konsultantów. Do zgłoszenia bankowi lub policji użyj oficjalnego kanału i nie publikuj publicznie pełnych danych rachunku, numeru karty ani kodów autoryzacyjnych.
Jak zmniejszyć ryzyko podobnego oszustwa przy kolejnych przelewach
Ustal własną procedurę weryfikacji
Najlepiej z góry przyjąć zasadę, że SMS nie służy do podejmowania decyzji o przelewie. Wiadomość może być sygnałem, aby sprawdzić konto, ale nie powinna być instrukcją działania. Dzięki temu nie musisz za każdym razem oceniać, czy komunikat jest wystarczająco podobny do prawdziwych powiadomień bankowych.
Praktyczna procedura może wyglądać tak:
- Nie odpowiadaj na wiadomość i nie kontynuuj rozmowy z osobą, która się na nią powołuje.
- Otwórz aplikację banku z ikony zapisanej na urządzeniu albo wpisz znany adres serwisu.
- Sprawdź historię rachunku, płatności oczekujące, odbiorców i komunikaty w bankowości.
- Jeśli coś się nie zgadza, zadzwoń na numer znaleziony niezależnie od otrzymanej wiadomości.
- Po potwierdzeniu oszustwa zachowaj materiały i zgłoś incydent.
Warto również włączyć powiadomienia o logowaniach i operacjach, ustawić rozsądne limity oraz regularnie przeglądać listę zaufanych urządzeń i odbiorców zapisanych w banku. Te ustawienia nie rozpoznają każdego oszustwa, ale mogą skrócić czas reakcji, gdy ktoś uzyska dostęp do rachunku.
Nie pozwól, aby wygoda zastąpiła weryfikację
Najczęstszy błąd po otrzymaniu SMS-a polega na tym, że użytkownik traktuje wiadomość jako skrót do rozwiązania problemu. Otwiera link, bo chce szybko sprawdzić przelew, albo oddzwania, bo numer wygląda znajomo. Bezpieczniej jest poświęcić dodatkową minutę na samodzielne uruchomienie banku niż korzystać z drogi wskazanej przez nadawcę.
Jeżeli z banku rzeczywiście pochodzi ważne powiadomienie, jego treść będzie można zweryfikować po zalogowaniu albo przez oficjalną infolinię. Brak potwierdzenia w tych kanałach jest powodem, aby uznać SMS za podejrzany i nie wykonywać zawartych w nim poleceń.
Sprawdź, jaki rodzaj powiadomienia wysłał bank
Nie wszystkie wiadomości od banku mają ten sam charakter. Jedne tylko informują o zdarzeniu, na przykład zaksięgowaniu przelewu lub płatności kartą. Inne potwierdzają rozpoczęcie logowania, zmianę ustawień albo próbę wykonania operacji. Jeszcze inne zawierają kod autoryzacyjny, który służy do zatwierdzenia konkretnej czynności.
Ta różnica ma znaczenie, gdy otrzymasz komunikat dotyczący operacji, której nie rozpoznajesz. Nie traktuj kodu lub powiadomienia jako zagadki do rozwiązania i nie wpisuj go „na próbę”. Zamiast tego sprawdź w aplikacji, czy rzeczywiście inicjowałeś daną czynność. Jeśli nie, skontaktuj się z bankiem i poinformuj, że otrzymałeś nieoczekiwane powiadomienie autoryzacyjne.
Warto także przejrzeć ustawienia powiadomień. Sprawdź, czy bank wysyła SMS-y, wiadomości push, e-maile czy komunikaty w aplikacji oraz jakie zdarzenia uruchamiają alert. Znajomość własnych ustawień ułatwia zauważenie sytuacji, w której pojawia się nietypowy kanał kontaktu albo informacja o funkcji, której wcześniej nie włączałeś.
Kiedy nie czekać na rozwój sytuacji
Kontakt z bankiem powinien nastąpić natychmiast, gdy zauważysz nieznaną transakcję, nowe urządzenie na liście logowań, zmianę numeru telefonu do autoryzacji albo powiadomienie o zmianie danych, której nie wykonywałeś. Pilnej reakcji wymaga również utrata telefonu z aktywną aplikacją bankową lub karty SIM powiązanej z bankowością.
Nie odkładaj zgłoszenia do następnego dnia tylko dlatego, że przelew ma status oczekujący. Bank może mieć możliwość zatrzymania lub wyjaśnienia operacji, ale czas reakcji może mieć znaczenie. Podczas rozmowy przekaż konsultantowi konkretne informacje: kiedy otrzymałeś SMS, czy otworzyłeś stronę, jakie dane podałeś, czy zatwierdziłeś logowanie oraz czy widzisz nieznane operacje.
Jeżeli podejrzewasz przejęcie numeru telefonu, skontaktuj się także z operatorem. Poproś o sprawdzenie, czy wydano duplikat karty SIM, zmieniono dane abonenta albo włączono przekierowanie wiadomości. Do czasu wyjaśnienia sytuacji nie używaj SMS-ów jako jedynego sposobu potwierdzania ważnych zmian na rachunku.
Ustal zasady, które ułatwią reakcję całej rodzinie
Oszustwo często wykorzystuje pośpiech i niepewność osoby, która nie wie, jaki krok wykonać. Dlatego warto wcześniej ustalić z bliskimi prostą procedurę: nikt nie podaje danych, nie zatwierdza operacji i nie instaluje aplikacji na polecenie rozmówcy, nawet jeśli ten zna imię, numer rachunku lub część danych osobowych.
Dobrym rozwiązaniem jest wyznaczenie oficjalnego numeru banku zapisanego w kontaktach oraz uzgodnienie, że w razie podejrzanej wiadomości rozmowa zostaje przerwana. Osoba mniej doświadczona technologicznie może skontaktować się z zaufanym członkiem rodziny, ale nie powinna przekazywać mu haseł ani kodów autoryzacyjnych. Pomoc powinna polegać na wspólnym otwarciu oficjalnej aplikacji i skontaktowaniu się z bankiem, a nie na wykonywaniu instrukcji z SMS-a.
Nie testuj podejrzanej wiadomości na małej kwocie
Czasami odbiorca próbuje „sprawdzić” nadawcę, wykonując niewielki przelew albo wpisując część danych. To nie jest bezpieczny test. Nawet mała kwota może potwierdzić oszustowi, że rachunek jest aktywny, a podane informacje mogą wystarczyć do kolejnego etapu ataku.
Nie warto też odpisywać z pytaniem, skąd pochodzi wiadomość. Każda odpowiedź może potwierdzić, że numer telefonu jest używany, i spowodować kolejne telefony lub wiadomości. Weryfikacja powinna odbywać się poza kanałem wskazanym przez nadawcę.
Co zrobić po zamknięciu incydentu
Po kontakcie z bankiem sprawdź, jakie zabezpieczenia zostały faktycznie włączone. Zapytaj, czy zablokowano dostęp do bankowości, zastrzeżono kartę, anulowano oczekujące operacje oraz usunięto nieznane urządzenia lub odbiorców. Zachowaj numer sprawy i ustal, czy bank będzie potrzebował dodatkowego oświadczenia lub dokumentów.
Następnie przejrzyj historię rachunku za okres obejmujący co najmniej kilka dni przed otrzymaniem SMS-a. Oszust może próbować rozłożyć działania w czasie, a nieautoryzowana operacja nie zawsze pojawia się natychmiast. Sprawdź również pocztę elektroniczną, konto operatora i inne usługi, w których używałeś tego samego adresu e-mail lub hasła.
Po zmianie haseł i przywróceniu bezpieczeństwa usuń niepotrzebne aplikacje, wyłącz nieużywane metody logowania oraz zaktualizuj dane kontaktowe tylko w oficjalnym serwisie. Na przyszłość traktuj SMS o przelewie jako sygnał do samodzielnej kontroli, nigdy jako instrukcję, którą trzeba wykonać pod presją. Najbezpieczniejsza decyzja jest prosta: przerwać kontakt, sprawdzić rachunek niezależnie i pozwolić bankowi potwierdzić, czy rzeczywiście doszło do zagrożenia.
Najważniejsze wnioski
- Nie klikaj linków z SMS-ów informujących o nieznanym przelewie, blokadzie konta lub pilnej konieczności potwierdzenia danych.
- Stan rachunku sprawdzaj wyłącznie w oficjalnej aplikacji banku albo na stronie otwartej samodzielnie.
- Nazwa nadawcy, logo, poprawna polszczyzna i obecność wiadomości w prawdziwym wątku nie potwierdzają autentyczności SMS-a.
- Nigdy nie przekazuj loginu, hasła, kodu SMS, kodu BLIK ani pełnych danych karty osobie podającej się za pracownika banku.
- Bank nie zabezpiecza pieniędzy przez przelew na wskazane przez rozmówcę „bezpieczne konto”.
- Po podaniu danych lub zatwierdzeniu podejrzanej operacji skontaktuj się z bankiem oficjalnym kanałem.
Pytania od czytelników
Czy mogę sprawdzić, dokąd prowadzi link z SMS-a, bez otwierania strony?
Co zrobić, jeśli SMS pojawił się w tym samym wątku co wiadomości banku?
Czy pracownik banku może poprosić o instalację programu do zdalnej obsługi?
Co zrobić, jeśli nie rozpoznaję przelewu widocznego w aplikacji banku?